加密在端 · 本机无痕

小火箭加速器官网
把加密握在自己手里
握手在端 · 痕迹不留

加密交给端上:AES-256-GCM 配合前向保密,访问日志一律不落本机, 会话密钥在后台自动轮换。

获取客户端 看看加密边界 零日志承诺:本机不写访问记录
0 条 访问日志
256-bit 本地加密
100% 规则本地匹配
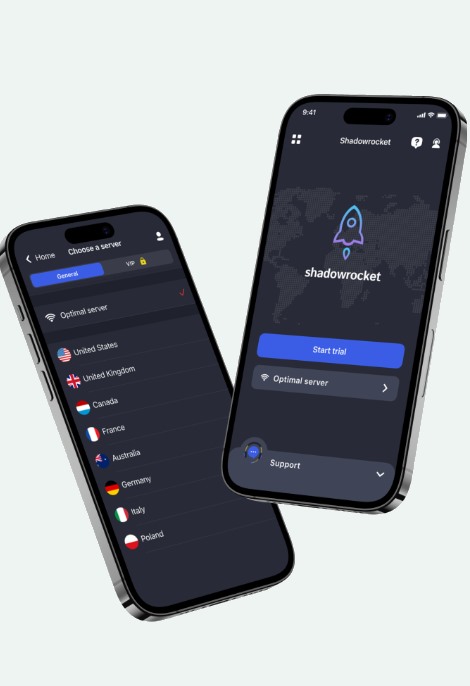
Shadowrocket 小火箭客户端界面:节点列表、策略组与连接状态一览
不记录访问明细
AES-256-GCM 加密
更新于 2026 年 10 月 1 日 | 对应版本:v3.2.1

Shadowrocket 小火箭把加密与判定放在哪一段?

Shadowrocket 的位置很好说清:流量交给节点之前,握手加密与去向判定都在设备端完成。 每条连接会先核对所用的加密套件 (AEAD 系列并启用前向保密),再按你写的规则决定请求往哪走,本机不会生成域名级日志。 支持 iOS 14 以上与 macOS 11 以上,当前版本 v3.2.1。

以上内容依据 v3.2.1 发布说明与本站下载中心的系统要求整理,核对日期 2026 年 10 月 1 日。

要点速览 · Key takeaways

  • 客户端本身不附带线路资源,节点与订阅需要自备。
  • 可选协议包括 VLESS、VMess、Trojan、Shadowsocks(AEAD)、WireGuard 与 Socks5。
  • 分流依据覆盖域名、域名后缀、关键词、GeoIP、IP 段、端口与目标进程,可逐条自定义。
  • 默认启用 AEAD 加密并支持前向保密;本机不写访问日志。
  • 上手顺序:安装前核对 SHA-256 摘要 → 导入订阅时确认加密方式为 AEAD → 连接后在本机确认没有访问日志落地。

加密与隐私参数一览

表 1:Shadowrocket 小火箭的加密、隐私与版本参数(核对于 2026-10-01)
项目参数
客户端名称Shadowrocket(昵称小火箭)
当前版本号v3.2.1(2026-09 发布的稳定版本)
可运行系统iOS 14+(iPhone / iPad)、macOS 11+(Universal)、Windows 版本见下载页
默认加密套件AES-256-GCM 等 AEAD 系列,并支持完美前向保密(PFS)
摘要核对方式Windows 用 certutil、macOS 用 shasum 校验 SHA-256 摘要
可用协议VLESS、VMess、Trojan、Shadowsocks(AEAD)、WireGuard、Socks5
隐私策略客户端在本地零日志;离开客户端之后的链路由服务商负责
分流维度域名、域名后缀、关键词、GeoIP、IP 段、端口、目标进程
订阅更新支持自动更新与手动刷新,拉取间隔可自行设定
界面语言种类简体中文、繁体中文、英文
获取渠道App Store 与本站下载页

从可核验的来源 取包

iOS、macOS 与 Windows 的安装包都会附上 SHA-256 摘要,建议动手之前先比对一次,确认文件没有被替换过。

App StoreiOS 14+ 及以上
Google PlayAndroid 10+
桌面端macOS / Win
4.9
平均评分
样本 2,800 条 · 统计截至 2026-09
12.5K
每日活跃设备
峰值可达 18.2K
150+
全球可用节点
分布在 60+ 国家
0
日志条数
本机不留访问记录

在 连线之前 就把风险挡住

加密、验签、日志与泄漏防护,四道关口都先在客户端这一侧把好。

端上 AEAD 加密

默认走 AES-256-GCM 等 AEAD 套件,并开启前向保密,密钥随会话轮换。

来源可核对

安装包附 SHA-256 摘要,安装前自行比对一遍,确认文件在传输途中没被替换。

本机零日志

不生成域名级访问记录,浏览行为不会留在设备上,也不会回传给客户端厂商。

堵住旁路出口

DNS 交给远程解析,并可关闭 IPv6,避免请求绕开代理从本地出口出去。

让每一步都 经得起核对

从取包到收尾自查,四步就能走完。

  1. 先验签,后安装

    在本站下载页拿到安装包后,先比对公布的 SHA-256 摘要,确认无误再运行。

  2. 导入时核对

    在「配置」页点「+」导入节点或订阅地址,随后逐条查看配置里显示的加密方式是否为 AEAD 系列。

  3. 连上后自查

    回首页点「开启」并同意本地网络配置;随后用泄漏检测站点确认 DNS 与 IPv6 走的都是预期通路。

  4. 跟进更新

    打开订阅自动刷新,并把客户端加入安全软件白名单,让 v3.2.1 之后的补丁能及时装上。

藏在 细节里 的防护

这几处并不显眼,却始终在生效。

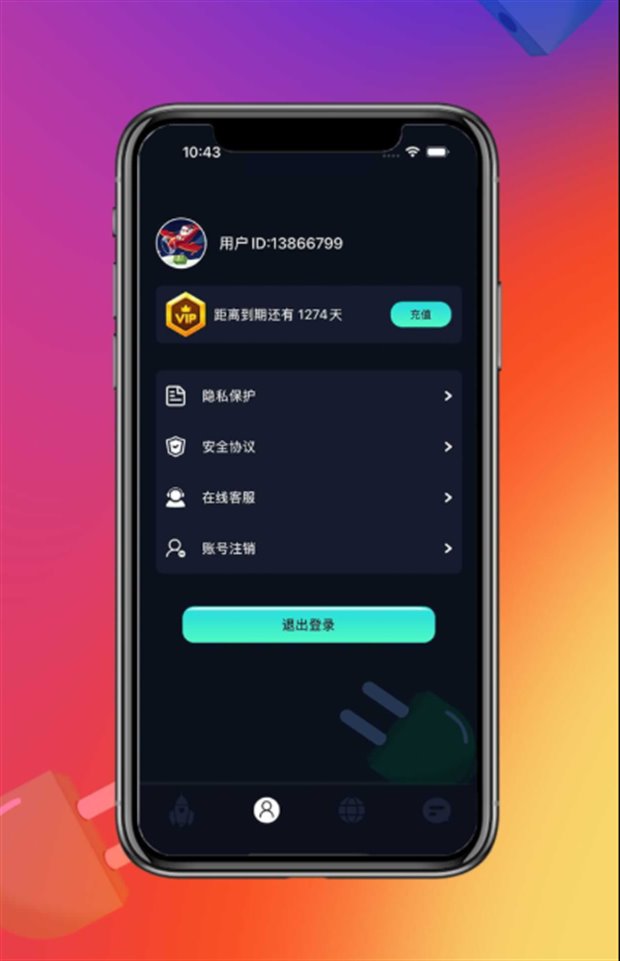
Shadowrocket 小火箭客户端隐私保护与安全协议设置界面示意
客户端示意:隐私保护、安全协议与账号设置都在客户端内完成

先加密再出端

数据离开设备前已经过 AEAD 加密,会话密钥随之轮换。

不落日志

本机不保留域名级访问记录,设备转借他人也查不到痕迹。

来源可查

安装包随附摘要,不论从哪个渠道拿到手,都能自己先核一遍。

权限克制

只申请本地网络配置必需的权限,不索取任何额外信息。

把默认之外的 缺口 一起补齐

默认配置已经够用,下面这些面向要求更高的人。

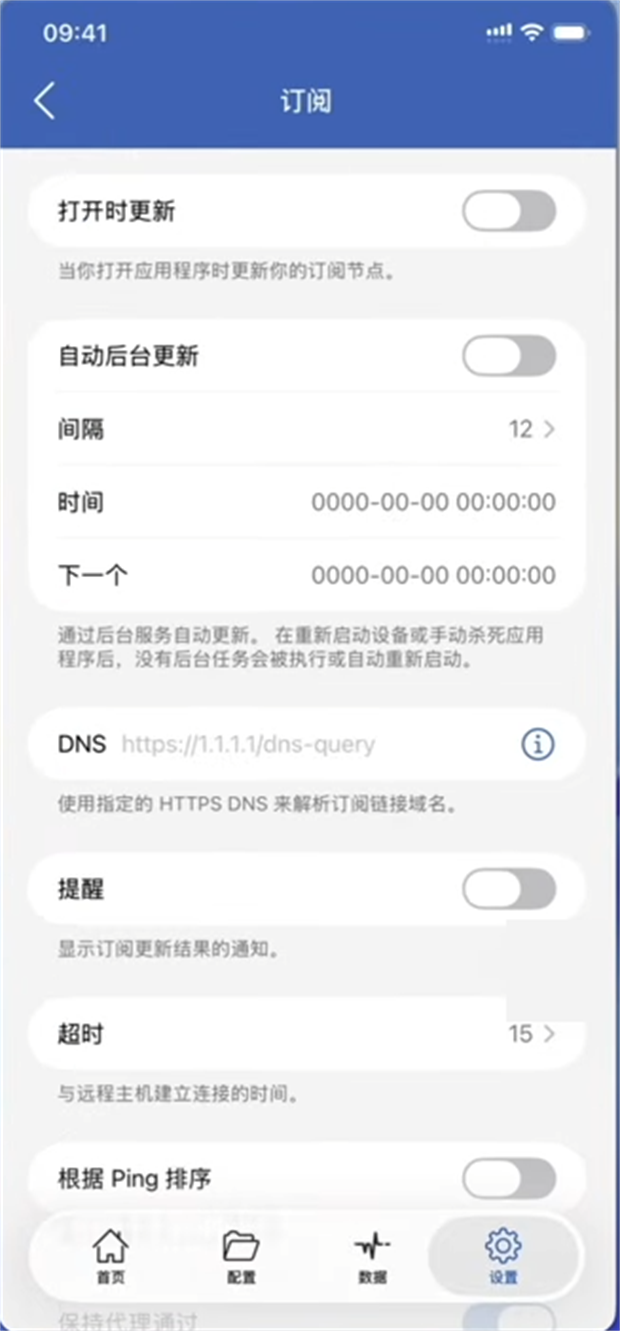
Shadowrocket 小火箭客户端订阅设置界面示意
客户端示意:订阅更新、DNS 与超时策略都由你自己设定

脚本干预

用 JavaScript 调整请求走向,把敏感域名单独隔离在一侧。

多线冗余

策略组支持负载均衡与故障转移,一条断了自动切到下一条。

流量观察

流量与延迟曲线一直在线,突发波动能第一时间察觉。

配置备份

配置可从 iCloud 或网盘找回,重装之后不必重新填一遍。

关于加密与隐私,被问最多的

每一条都写清数据留在何处、会不会离开本机。

客户端在这条链路里负责哪一段?

它只负责你设备到节点之间的那一段。请求先在本机完成加密与去向判定,再交由节点发出;本机一侧不落域名级访问日志,也不会把浏览行为回传。至于流量进入节点之后的留存方式,取决于你所选的服务商,不在客户端的控制范围内。

这一段链路用的是什么加密?

可选 VLESS、VMess、Trojan、Shadowsocks(AEAD 系列)、WireGuard 与 Socks5 六种,其中 AEAD 系列统一采用 AES-256-GCM 并具备前向保密:单次会话密钥泄露不会回溯解开此前的流量。实际用哪一种,取决于你的服务端或订阅提供了什么。

安装之前要先确认哪些条件?

三条:系统版本是否达标,iOS 需 14 及以上、macOS 需 11 及以上;安装包是否来自 App Store 或本站下载中心;以及摘要能不能对上。macOS 一侧为 Universal 二进制,Apple Silicon 与 Intel 都不需要额外选择。

导入订阅这一步会泄露链接吗?

导入本身是客户端拿着订阅地址向你的服务商发起一次拉取,地址只保存在本机配置里,本地不产生访问日志。「配置」页右上角「+」选「从 URL 导入」粘贴即可;若只想加单个节点,选「手动添加」填地址、端口、密码与加密方式。订阅地址本身等同于凭证,不要转发给别人。

分流判定会把我的访问记录传出去吗?

不会。规则比对完全在本机进行,判定依据可以是域名、域名后缀、关键词、GeoIP 归属地、IP 段、端口或目标进程,整个过程既不外发也不落日志。未命中的请求按「最终规则」处理,默认值可以在「配置 → 规则」里改。

在隐私这件事上,客户端能保证到哪一步?

能保证的是本机这一段:不落域名级访问日志、不回传浏览行为,判定与加密都在本机完成。保证不到的是节点之后——流量离开你的设备进入服务端,留存与审计由服务商的策略决定。选服务商时把这一点问清楚,比在客户端上做设置更关键。

开着代理会让手机更容易发热吗?

加解密本身开销不大,发热多半来自持续的高吞吐与频繁测速,而不是加密本身。把自动测速改成手动、避免长时间跑满带宽,温度基本回到常态。若只在意功耗,节点数量比协议选择影响更大。

更新订阅时,链接会被第三方看到吗?

更新由客户端直接向你的服务商发起请求,不经过第三方中转,链接保存在本机。建议别把订阅地址发到群里或贴到公开页面,它等同于凭证。拉取次数被限导致节点变少时,联系服务商比反复重试更有效。

怎么确认连接确实加密了、且本地没有留下日志?

在「配置」页查看当前节点的加密方式,应显示为 AEAD 系列(AES-256-GCM、ChaCha20-Poly1305 等);若显示为 none 或未知,说明该节点不加密,不建议长期使用。本地日志方面,客户端只在界面上展示流量用量与实时吞吐,不保存域名级访问记录,可在设置中确认没有任何日志文件落盘。

多台设备共用会互相影响吗?

配置本身互不影响,但共用同一条订阅时会共享服务商那边的设备数额度与流量额度,超限会导致临时封禁。迁移时建议用导出文件或网盘备份,而不是把订阅链接转发出去——链接本身等同于凭证。

怎么确认拿到的包没有被换过?

渠道先选对:iOS 走 App Store,桌面端走本站下载中心。拿到后比对 SHA-256:Windows 用 certutil -hashfile,macOS 用 shasum -a 256,与页面公布的值一致再装。第三方转载即便版本号相同,也无从验证。

开启之后还要做哪些设置才能避免 DNS 泄漏?

确认两处:一、DNS 走远程解析而不是本地运营商 DNS,可在「设置 → DNS」中把解析交给代理或指定加密 DNS;二、若本地网络支持 IPv6 而服务端不支持,IPv6 请求会绕过代理直连,应在设置中关闭 IPv6 或显式添加 IPv6 拦截规则。改完后用泄漏检测站点复查一次即可确认。

把「可核验」放在功能之前

成立于 2020 年的 Shadowrocket 团队有一条底线:效率与隐私不必互相让步, 因此客户端默认启用 AEAD 加密与前向保密,日志不留在本机。

这套做法如今服务超过 12 万用户,个人设备与团队环境都在用; 凡涉及加密库的调整,都会在更新日志里单独标出来。

0 条本机访问日志
256-bit端上加密强度
100%本地匹配率
4 项进阶加固建议

数据来源:用户数与评分由本站自行统计,区间为 2026-01-01 至 2026-09-30, 评分样本 2,800 条;数值会随使用状况波动,仅作参考。

零日志落地

本机不写访问日志,浏览行为也不回传

加密可核对

AEAD 使用 AES-256-GCM,并开启前向保密

安全持续修

安全补丁随版本发布,不会留在旧版上

最近四次 更新 明细

与安全相关的条目单独标注,建议一直使用最新版本。

v3.2.1
修掉了特定条件下的内存泄漏,长时间开启更稳。稳定
v3.2.0
全新界面与深色模式上线,同时加入 WireGuard 协议支持。重要
v3.1.8
重做了智能路由判断,延迟平均降低 15%;并解决订阅解析出错的情况。优化
v3.1.5
例行安全补丁,把加密库更新到较新的发行版。安全

在意隐私的用户 怎么说

以下留言均已获得用户同意,观点出自他们本人的真实使用经历。

"每个节点的加密方式都写在配置里,不是 AEAD 的我直接删掉,这份确定感很让人安心。"
Q
Qi Hang
安全从业者 · 北京
"安装前自己核一遍 SHA-256,希望多几个像这样把校验步骤写清楚的站点。"
B
Bao Rui
后端工程师 · 西安
"DNS 交给远程解析、再关掉 IPv6 之后,泄漏检测的结果干净多了。"
C
Cheng Li
审计顾问 · 天津

发现异常或可疑迹象,请告诉我们

安全相关的问题排在最前,通常 24 小时内给出第一次回复。

@shadowrocket
github.com/shadowrocket